در زیرساخت های مدرن، اجرای چند کانتینر کار چندان پیچیده ای نیست؛ اما زمانی که تعداد کانتینرها، سرویس ها و سرورها افزایش پیدا می کند، مدیریت آنها به یکی از چالش های اصلی تیم های فنی تبدیل می شود. در چنین شرایطی باید مشخص شود هر کانتینر روی کدام سرور اجرا شود، در صورت خرابی چگونه جایگزین شود و هنگام افزایش ترافیک چگونه منابع بیشتری در اختیار برنامه قرار بگیرد. اینجاست که Kubernetes یا کوبرنتیز وارد می شود.
اما کوبرنتیز چیست؟ Kubernetes یک پلتفرم متن باز برای مدیریت و هماهنگ سازی برنامه های کانتینری است که بسیاری از فرایندهای مربوط به استقرار، مقیاس دهی و مدیریت سرویس ها را خودکار می کند. به همین دلیل Kubernetes امروزه یکی از فناوری های مهم در حوزه DevOps، زیرساخت ابری و اجرای برنامه های مبتنی بر کانتینر محسوب می شود.
در این راهنما با Kubernetes به زبان ساده آشنا می شویم و بررسی می کنیم Kubernetes چگونه کار می کند، کلاستر Kubernetes چیست، معماری آن از چه اجزایی تشکیل شده است، چه کاربردهایی دارد و چه تفاوتی با Docker دارد. اگر قصد پیاده سازی این فناوری در یک زیرساخت واقعی را دارید، می توانید با خدمات Kubernetes سربروس نیز آشنا شوید.
خلاصه سریع
Kubernetes چیست؟
Kubernetes یا K8s یک پلتفرم متن باز برای مدیریت، استقرار و مقیاس دهی برنامه های کانتینری است.
Kubernetes چه کاری انجام می دهد؟
اجرای کانتینرها را روی مجموعه ای از سرورها مدیریت می کند و بسیاری از کارهایی مانند استقرار، مقیاس دهی، بازیابی سرویس ها و توزیع Workload را خودکار می کند.
کلاستر Kubernetes چیست؟
مجموعه ای از سرورها یا Nodeها است که Kubernetes آنها را به صورت هماهنگ مدیریت می کند تا برنامه های کانتینری روی آنها اجرا شوند.
مهم ترین کاربرد Kubernetes چیست؟
مدیریت برنامه هایی است که از چندین کانتینر و سرویس تشکیل شده اند و به مقیاس پذیری، پایداری و استقرار مداوم نیاز دارند.
آیا Kubernetes همان Docker است؟
خیر. Docker برای ساخت و اجرای کانتینرها استفاده می شود، در حالی که Kubernetes وظیفه مدیریت و هماهنگ سازی تعداد زیادی Workload کانتینری را بر عهده دارد.
Kubernetes چه مشکلی را حل می کند؟
اجرای یک یا چند کانتینر روی یک سرور معمولا پیچیدگی زیادی ندارد؛ اما با افزایش تعداد کانتینرها، سرویس ها و سرورها، مدیریت زیرساخت بسیار دشوارتر می شود. در چنین شرایطی باید دائما بررسی شود هر برنامه کجا اجرا می شود، آیا سرویس ها سالم هستند، در صورت خرابی چه اتفاقی می افتد و هنگام افزایش ترافیک چگونه ظرفیت بیشتری در اختیار برنامه قرار بگیرد. یکی از مهم ترین کاربردهای Kubernetes، خودکار کردن همین فرایندها است.
Kubernetes به تیم های فنی کمک می کند به جای مدیریت جداگانه هر کانتینر، مجموعه ای از منابع را در قالب یک کلاستر Kubernetes مدیریت کنند. مدیر زیرساخت وضعیت مورد انتظار برنامه را مشخص می کند و Kubernetes تلاش می کند وضعیت واقعی سیستم را با همان وضعیت هماهنگ نگه دارد.
مدیریت خرابی سرویس ها
اگر یک کانتینر یا Pod از کار بیفتد، Kubernetes می تواند آن را مجددا ایجاد کند یا Workload را روی Node دیگری اجرا کند. این قابلیت که با مفهوم Self-Healing شناخته می شود، به حفظ پایداری سرویس ها کمک می کند و نیاز به مداخله دستی در بسیاری از خطاهای رایج را کاهش می دهد.
مقیاس دهی هنگام افزایش ترافیک
یکی دیگر از مشکلات زیرساخت های آنلاین، تغییر میزان مصرف منابع است. ممکن است یک سرویس در ساعات عادی به منابع کمی نیاز داشته باشد اما در زمان افزایش ترافیک، ظرفیت بیشتری لازم داشته باشد. Kubernetes امکان افزایش یا کاهش تعداد نمونه های در حال اجرا را فراهم می کند و در صورت استفاده از Autoscaling می تواند این کار را بر اساس معیارهایی مانند مصرف CPU یا حافظه به صورت خودکار انجام دهد.
مدیریت استقرار و به روزرسانی برنامه ها
در پروژه هایی که نسخه های جدید نرم افزار به صورت مداوم منتشر می شوند، به روزرسانی دستی تعداد زیادی سرویس می تواند زمان بر و مستعد خطا باشد. Kubernetes با استفاده از منابعی مانند Deployment امکان مدیریت وضعیت مورد انتظار برنامه و به روزرسانی کنترل شده Podها را فراهم می کند.
در نتیجه، Kubernetes زمانی اهمیت پیدا می کند که مدیریت دستی کانتینرها دیگر ساده و قابل کنترل نباشد. این پلتفرم مدیریت اجرا، بازیابی سرویس های دچار مشکل، مقیاس دهی و استقرار برنامه های کانتینری را ساختاریافته تر و تا حد زیادی خودکار می کند.
Kubernetes چگونه کار می کند؟
Kubernetes چگونه کار می کند؟ به زبان ساده، شما وضعیت مورد انتظار برنامه را برای Kubernetes مشخص می کنید و Kubernetes به صورت مداوم وضعیت واقعی کلاستر را بررسی می کند تا آن را به وضعیت مورد نظر نزدیک نگه دارد. برای مثال می توان مشخص کرد که همیشه سه نمونه از یک سرویس فعال باشند؛ اگر یکی از آنها از کار بیفتد، Kubernetes برای جایگزین کردن آن اقدام می کند.
این مدل باعث می شود مدیریت برنامه های کانتینری به جای مجموعه ای از اقدامات دستی، به یک فرایند خودکار و قابل کنترل تبدیل شود. Kubernetes اطلاعات مربوط به برنامه ها و منابع کلاستر را از طریق Objectهای خود مدیریت می کند و وضعیت مورد انتظار آنها را در سیستم نگه می دارد.
1. تعریف وضعیت مورد انتظار برنامه
در ابتدا مشخص می شود که برنامه چگونه باید اجرا شود. برای مثال می توان تعیین کرد یک سرویس چند نسخه فعال داشته باشد، چه منابعی نیاز دارد و کانتینرهای آن چگونه اجرا شوند.
این تنظیمات معمولا از طریق فایل های YAML یا Kubernetes API در اختیار کلاستر قرار می گیرند. به جای اینکه مدیر سرور تک تک کانتینرها را اجرا و کنترل کند، وضعیت نهایی مورد انتظار برای Kubernetes تعریف می شود.
در بسیاری از زیرساخت های DevOps، تعریف و مدیریت منابع Kubernetes در کنار رویکرد Infrastructure as Code انجام می شود تا تغییرات زیرساخت نیز قابل نسخه بندی، تکرار و خودکار سازی باشند.
2. انتخاب محل اجرای برنامه
پس از ثبت Workload، Kubernetes بررسی می کند که برنامه روی کدام Node از کلاستر اجرا شود. انتخاب Node با توجه به منابع و شرایط تعریف شده برای Workload انجام می شود.
کانتینرها در Kubernetes معمولا داخل واحدهایی به نام Pod اجرا می شوند. هر Node می تواند تعدادی Pod را اجرا کند و توسط Control Plane مدیریت می شود.
3. اجرای Podها روی Nodeها
پس از انتخاب Node مناسب، Podهای مورد نیاز روی آن اجرا می شوند. هر Pod می تواند شامل یک یا چند کانتینر مرتبط باشد که منابع شبکه و برخی تنظیمات اجرایی را با یکدیگر به اشتراک می گذارند.
4. بررسی مداوم وضعیت کلاستر
پس از اجرای برنامه، کار Kubernetes تمام نمی شود. سیستم به صورت مداوم وضعیت کلاستر و Workloadها را بررسی می کند.
اگر وضعیت واقعی با وضعیت مورد انتظار تفاوت داشته باشد، Kubernetes برای اصلاح آن اقدام می کند. برای مثال اگر قرار باشد سه نمونه از یک برنامه فعال باشد اما یکی از آنها از بین برود، Kubernetes تلاش می کند نمونه جدیدی ایجاد کند.
این فرایند مداوم یکی از دلایل اصلی پایداری و خودکارسازی در کلاستر Kubernetes است.
5. در دسترس قرار دادن سرویس برای کاربران
Podها می توانند ایجاد، حذف یا جایگزین شوند و آدرس آنها نیز ممکن است تغییر کند. به همین دلیل Kubernetes از مفهومی به نام Service استفاده می کند تا یک روش پایدار برای دسترسی به مجموعه ای از Podها فراهم شود.
به این ترتیب کاربران یا سایر سرویس ها لازم نیست بدانند هر Pod دقیقا روی کدام Node اجرا شده است.
در یک نگاه ساده، مسیر کار Kubernetes را می توان این گونه خلاصه کرد:
تعریف برنامه ← ثبت وضعیت مورد انتظار ← انتخاب Node ← اجرای Podها ← بررسی مداوم وضعیت ← ارائه سرویس
به این ترتیب، Kubernetes مدیریت برنامه های کانتینری را از زمان استقرار تا اجرا، بازیابی و مقیاس دهی کنترل می کند و بخش زیادی از مدیریت دستی زیرساخت را به فرایندهای خودکار تبدیل می کند.
در بخش بعدی، برای درک دقیق تر این فرایند، با معماری Kubernetes و اجزای اصلی کلاستر مانند Control Plane، Worker Node، Pod و Container Runtime آشنا می شویم.
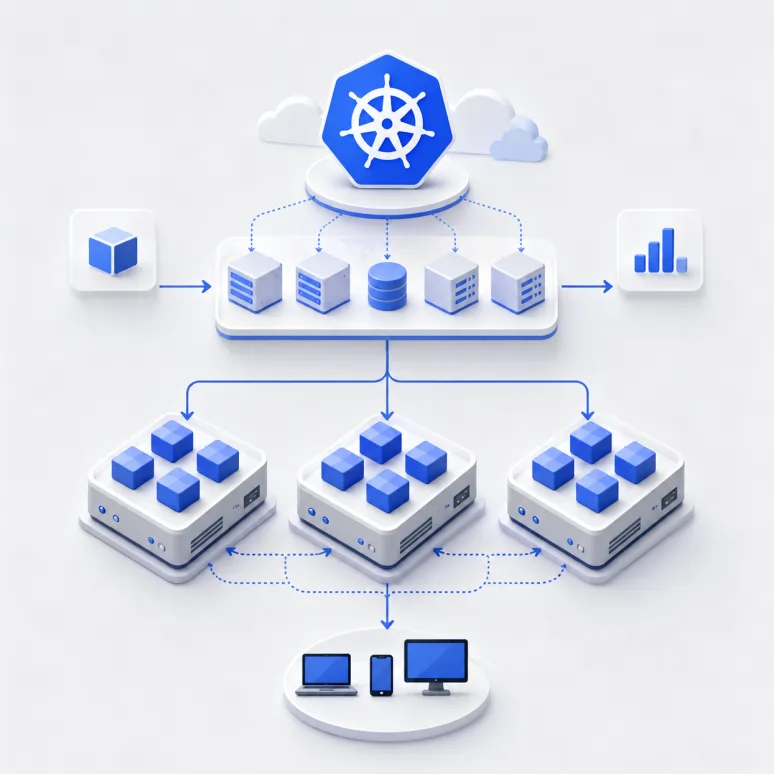
معماری Kubernetes و اجزای اصلی آن
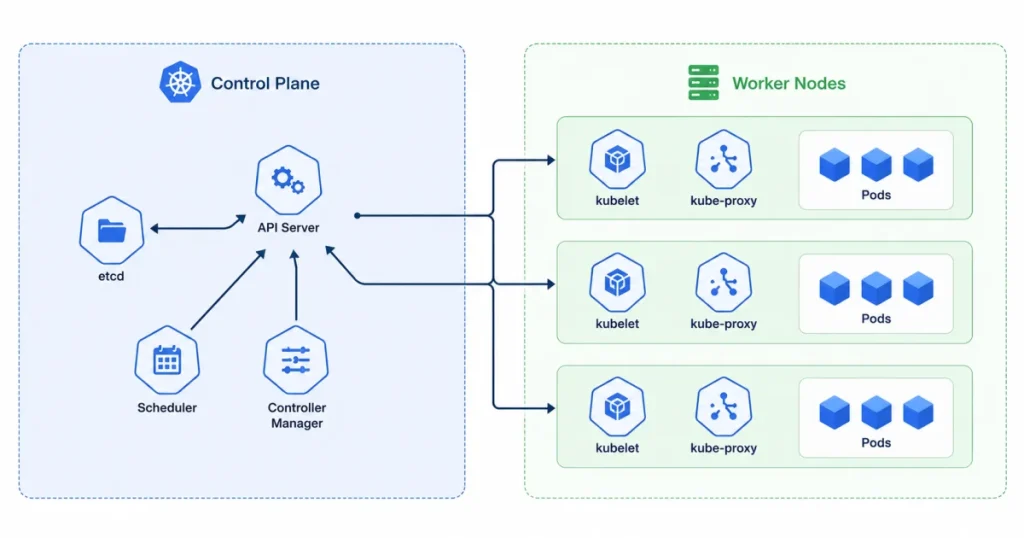
معماری Kubernetes بر پایه یک ساختار کلاستری طراحی شده است. هر کلاستر Kubernetes از یک Control Plane و یک یا چند Worker Node تشکیل می شود. Control Plane وظیفه مدیریت و تصمیم گیری درباره وضعیت کلاستر را بر عهده دارد و Worker Nodeها محیطی هستند که برنامه ها و کانتینرهای واقعی روی آنها اجرا می شوند.
این جداسازی باعث می شود Kubernetes بتواند اجرای برنامه ها را در میان چند سرور هماهنگ کند. در یک محیط واقعی، ممکن است کلاستر از چندین سرور فیزیکی یا مجازی تشکیل شده باشد، اما Kubernetes آنها را به عنوان یک زیرساخت هماهنگ مدیریت می کند.
کلاستر Kubernetes چیست؟
کلاستر Kubernetes چیست؟ کلاستر Kubernetes مجموعه ای از ماشین ها یا سرورها است که برای اجرای برنامه های کانتینری با یکدیگر کار می کنند. این ماشین ها می توانند سرور فیزیکی، ماشین مجازی یا منابع ارائه شده توسط سرویس های ابری باشند.
Control Plane چیست؟
Control Plane چیست؟ Control Plane بخش مدیریتی و تصمیم گیرنده کلاستر Kubernetes است. این بخش وضعیت کلاستر را کنترل می کند، درخواست ها را دریافت می کند و تصمیم می گیرد Workloadها در چه شرایطی و روی کدام Node اجرا شوند.
Control Plane از چند جزء اصلی تشکیل شده است.
kube-apiserver
API Server نقطه اصلی ارتباط با Kubernetes API است. ابزارها، کاربران و اجزای مختلف کلاستر درخواست های خود را از طریق API Server با Control Plane در میان می گذارند.
برای مثال، زمانی که یک Deployment جدید برای Kubernetes تعریف می شود، اطلاعات آن از طریق API Server وارد کلاستر می شود.
etcd
etcd یک پایگاه داده Key-Value است که اطلاعات مهم مربوط به وضعیت کلاستر Kubernetes در آن ذخیره می شود.
اطلاعاتی مانند تنظیمات و وضعیت بسیاری از Objectهای Kubernetes در etcd نگهداری می شوند. به همین دلیل etcd یکی از اجزای مهم Control Plane محسوب می شود.
kube-scheduler
Scheduler وظیفه انتخاب Node مناسب برای اجرای Podهای جدید را بر عهده دارد.
زمانی که یک Pod باید اجرا شود اما هنوز Node مشخصی برای آن تعیین نشده است، Scheduler شرایط موجود در کلاستر را بررسی کرده و Node مناسب را برای اجرای آن انتخاب می کند.
kube-controller-manager
Controller Manager مجموعه ای از Controllerها را اجرا می کند که وضعیت کلاستر را بررسی می کنند.
Controllerها دائما وضعیت واقعی Kubernetes را با وضعیت مورد انتظار مقایسه می کنند و در صورت وجود اختلاف، برای نزدیک کردن سیستم به وضعیت مطلوب اقدام می کنند. این همان مفهومی است که باعث می شود Kubernetes بتواند بسیاری از عملیات مدیریتی را به صورت خودکار انجام دهد.
Worker Node چیست؟
Worker Node چیست؟ Worker Node ماشینی است که Workloadهای واقعی Kubernetes روی آن اجرا می شوند. هر Node می تواند یک سرور فیزیکی یا ماشین مجازی باشد و معمولا چندین Pod را به طور همزمان اجرا کند.
Control Plane وضعیت Nodeها را مدیریت می کند و Kubernetes کانتینرهای برنامه را در قالب Pod روی این Nodeها قرار می دهد.
هر Worker Node معمولا شامل اجزایی مانند موارد زیر است:
kubelet: عامل اصلی Kubernetes روی Node است و اطمینان حاصل می کند Podها و کانتینرهای مورد نیاز روی آن Node اجرا شوند.
Container Runtime: نرم افزاری است که اجرای واقعی کانتینرها را انجام می دهد.
kube-proxy: در معماری هایی که از آن استفاده می شود، قوانین شبکه مرتبط با Serviceهای Kubernetes را روی Node مدیریت می کند.
به زبان ساده، اگر Control Plane را بخش مدیریتی Kubernetes در نظر بگیریم، Worker Nodeها همان
Pod در Kubernetes چیست؟
Pod در Kubernetes چیست؟ Pod کوچک ترین واحد قابل استقرار در Kubernetes است و می تواند شامل یک یا چند کانتینر باشد که برای اجرا در کنار یکدیگر طراحی شده اند.
در Kubernetes معمولا کانتینر به صورت مستقیم روی کلاستر مدیریت نمی شود؛ بلکه کانتینرها داخل Pod قرار می گیرند و Kubernetes این Podها را روی Nodeهای مختلف اجرا و مدیریت می کند.
کانتینرهای داخل یک Pod می توانند برخی منابع مانند شبکه و فضای ذخیره سازی را با یکدیگر به اشتراک بگذارند. در بسیاری از برنامه ها هر Pod تنها یک کانتینر اصلی دارد، اما در بعضی معماری ها چند کانتینر مرتبط نیز می توانند داخل یک Pod اجرا شوند.
برای مثال، اگر یک وب اپلیکیشن به سه نسخه همزمان از یک سرویس نیاز داشته باشد، Kubernetes می تواند چند Pod مشابه را روی Nodeهای مختلف اجرا کند. اگر یکی از این Podها از دسترس خارج شود، Controllerهای Kubernetes می توانند برای ایجاد نمونه جایگزین اقدام کنند.
Container Runtime چیست؟
Container Runtime چیست؟ Container Runtime نرم افزاری است که مسئول اجرای واقعی کانتینرها روی Worker Node است.
Kubernetes خودش مستقیما کانتینرها را اجرا نمی کند. kubelet برای اجرای Podها با Container Runtime ارتباط برقرار می کند و Kubernetes برای این ارتباط از استانداردی به نام Container Runtime Interface یا CRI استفاده می کند.
به این ترتیب Kubernetes می تواند با Runtimeهای سازگار مختلف کار کند و مدیریت کانتینرها به یک فناوری اجرای خاص محدود نمی شود.
در مجموع، معماری Kubernetes را می توان به این صورت در نظر گرفت:
Control Plane مدیریت می کند → Scheduler محل اجرا را انتخاب می کند → Worker Nodeها Podها را اجرا می کنند → Container Runtime کانتینرها را اجرا می کند.
این معماری به Kubernetes اجازه می دهد تعداد زیادی برنامه کانتینری را در یک یا چند سرور به صورت هماهنگ مدیریت کند. در بخش بعدی با مفاهیم مهم دیگری مانند Deployment، Service، ReplicaSet، Namespace، ConfigMap و Secret در Kubernetes آشنا می شویم.
مهم ترین مفاهیم Kubernetes
بعد از آشنایی با معماری Kubernetes، Podها و Nodeها، برای درک بهتر نحوه مدیریت برنامه ها باید چند مفهوم مهم دیگر را بشناسیم. Deployment، Service، ReplicaSet، Namespace، ConfigMap و Secret از Objectهای پرکاربرد Kubernetes هستند و هر کدام بخش مشخصی از مدیریت برنامه های کانتینری را بر عهده دارند.
شناخت این مفاهیم کمک می کند بهتر درک کنیم Kubernetes چگونه برنامه ها را استقرار می دهد، در دسترس قرار می دهد، مقیاس دهی می کند و تنظیمات آنها را مدیریت می کند.
Deployment در Kubernetes چیست؟
Deployment در Kubernetes روشی برای تعریف و مدیریت وضعیت مورد انتظار یک برنامه است. با استفاده از Deployment می توان مشخص کرد چه تعداد نسخه از یک برنامه اجرا شود، از چه Container Image استفاده شود و به روزرسانی برنامه چگونه انجام شود.
Deployment مستقیما مجموعه ای از Podها را مدیریت نمی کند، بلکه معمولا یک ReplicaSet ایجاد و مدیریت می کند و ReplicaSet نیز تعداد مورد نیاز Podها را فعال نگه می دارد. این ساختار امکان انجام به روزرسانی های کنترل شده و بازگشت به نسخه قبلی را نیز فراهم می کند.
برای مثال، اگر مشخص کنیم یک برنامه باید همیشه سه نسخه فعال داشته باشد، Kubernetes از طریق Deployment و ReplicaSet تلاش می کند سه Pod مورد نیاز را در کلاستر فعال نگه دارد.
Service در Kubernetes چیست؟
Service در Kubernetes یک روش پایدار برای دسترسی شبکه ای به یک یا چند Pod است. Podها ممکن است در طول زمان حذف و دوباره ایجاد شوند و آدرس IP آنها تغییر کند؛ بنابراین اتصال مستقیم سرویس های دیگر یا کاربران به یک Pod مشخص، راهکار مناسبی نیست.
Kubernetes Service یک Endpoint پایدار در اختیار برنامه قرار می دهد و ترافیک را به Podهای مرتبط هدایت می کند. به همین دلیل سایر بخش های سیستم لازم نیست بدانند هر Pod دقیقا در کدام Node اجرا شده یا چه IP فعلی دارد.
به زبان ساده:
Pod محل اجرای برنامه است، اما Service مسیر پایدار دسترسی به آن برنامه را فراهم می کند.
این تفاوت یکی از مهم ترین مفاهیم برای درک نحوه کار شبکه در یک کلاستر Kubernetes است؛ زیرا Service دسترسی پایدار به برنامه را حفظ می کند، حتی اگر Podهای پشت آن حذف، جایگزین یا روی Nodeهای دیگری اجرا شوند.
ReplicaSet چیست؟
ReplicaSet در Kubernetes وظیفه دارد تعداد مشخصی از Podهای مشابه را در هر لحظه فعال نگه دارد. اگر تعداد Podهای فعال کمتر از مقدار تعیین شده شود، ReplicaSet برای ایجاد نمونه های جدید اقدام می کند.
برای مثال، اگر تعداد Replica برابر با 4 تعیین شده باشد و یکی از Podها از دسترس خارج شود، ReplicaSet تلاش می کند Pod دیگری ایجاد کند تا دوباره چهار نمونه فعال وجود داشته باشد.
در عمل معمولا ReplicaSet به صورت مستقیم ساخته نمی شود و Deployment مدیریت ReplicaSetها را بر عهده می گیرد. به همین دلیل در بسیاری از پروژه ها مدیر زیرساخت بیشتر با Deployment کار می کند و Kubernetes مدیریت ReplicaSetهای مربوط به آن را انجام می دهد.
Namespace در Kubernetes چیست؟
Namespace در Kubernetes روشی برای جداسازی منطقی منابع داخل یک کلاستر است. با Namespace می توان منابع مربوط به پروژه ها، تیم ها یا محیط های مختلف را از یکدیگر سازماندهی کرد.
برای مثال، ممکن است در یک کلاستر Kubernetes Namespaceهای جداگانه ای برای محیط های زیر وجود داشته باشد:
- Development
- Testing
- Production
هر Namespace می تواند Deploymentها، Serviceها، Podها و سایر منابع مربوط به همان محیط را در خود داشته باشد. این ساختار مخصوصا زمانی مفید است که چند تیم یا چند پروژه از یک کلاستر مشترک استفاده می کنند.
به زبان ساده، Namespace مانند یک مرزبندی منطقی داخل کلاستر Kubernetes است که به سازماندهی و جداسازی منابع کمک می کند.
ConfigMap در Kubernetes چیست؟
ConfigMap در Kubernetes برای نگهداری تنظیمات غیرمحرمانه برنامه به صورت جدا از Container Image استفاده می شود.
برای مثال، آدرس یک سرویس، نام یک محیط، تنظیمات برنامه یا برخی Environment Variableها می توانند داخل ConfigMap قرار بگیرند. سپس Podها می توانند این اطلاعات را به شکل Environment Variable، آرگومان یا فایل تنظیمات دریافت کنند.
جدا کردن تنظیمات از Container Image باعث می شود بتوان از یک Image یکسان در محیط های مختلف استفاده کرد و فقط Configuration آن را تغییر داد.
برای مثال:
Development → تنظیمات توسعه
Production → تنظیمات محیط عملیاتی
در این حالت لازم نیست فقط به دلیل تغییر یک مقدار تنظیماتی، نسخه جدیدی از Container Image ساخته شود.
Secret در Kubernetes چیست؟
Secret در Kubernetes برای نگهداری اطلاعات حساس مانند رمز عبور، Token یا Key طراحی شده است. استفاده از Secret کمک می کند اطلاعات محرمانه مستقیما داخل کد برنامه، فایل Deployment یا Container Image قرار نگیرند.
Podها می توانند اطلاعات Secret را برای مواردی مانند اتصال به پایگاه داده، دسترسی به API یا دریافت Image از Registry خصوصی استفاده کنند.
تفاوت اصلی آن با ConfigMap را می توان بسیار ساده بیان کرد:
ConfigMap → تنظیمات غیرمحرمانه
Secret → اطلاعات حساس و محرمانه
با این حال، قرار گرفتن داده در Kubernetes Secret به معنی رمزنگاری خودکار و کامل آن نیست. مستندات Kubernetes هشدار می دهند که Secretها به صورت پیش فرض می توانند بدون رمزنگاری در etcd ذخیره شوند؛ بنابراین در محیط های واقعی باید کنترل دسترسی، Encryption at Rest و سیاست های امنیتی مناسب نیز در نظر گرفته شوند.
در مجموع، ارتباط این مفاهیم را می توان این گونه خلاصه کرد:
Deployment وضعیت برنامه را مدیریت می کند → ReplicaSet تعداد Podها را حفظ می کند → Podها برنامه را اجرا می کنند → Service دسترسی پایدار به آنها ایجاد می کند → Namespace منابع را سازماندهی می کند → ConfigMap و Secret تنظیمات مورد نیاز برنامه را در اختیار آن قرار می دهند.
شناخت این Objectها بخش مهمی از پاسخ به این سوال است که کوبرنتیز چیست و چگونه کار می کند؛ زیرا Kubernetes با ترکیب همین منابع می تواند استقرار و مدیریت برنامه های کانتینری را در یک کلاستر ساختاریافته و خودکار کند.
در بخش بعدی بررسی می کنیم Kubernetes چه کاربردهایی دارد و در چه سناریوهایی استفاده از آن می تواند برای زیرساخت یک کسب و کار یا پروژه نرم افزاری مفید باشد.
Kubernetes چه کاربردهایی دارد؟
کاربرد Kubernetes زمانی بیشتر مشخص می شود که یک برنامه از چندین سرویس یا کانتینر تشکیل شده باشد و مدیریت دستی استقرار، مقیاس دهی و پایداری آن دشوار شود. Kubernetes می تواند اجرای Workloadهای کانتینری را بین Nodeهای یک کلاستر هماهنگ کند، تعداد نمونه های برنامه را تغییر دهد، سرویس های دچار مشکل را جایگزین کند و فرایند به روزرسانی برنامه را مدیریت کند.
به همین دلیل Kubernetes فقط یک ابزار برای اجرای کانتینر نیست و در زیرساخت های مدرن می تواند بخش مهمی از مدیریت چرخه اجرای نرم افزار باشد.
اجرای معماری میکروسرویس ها
یکی از مهم ترین کاربردهای Kubernetes مدیریت برنامه هایی است که بر اساس معماری Microservices ساخته شده اند. در این معماری، برنامه به چند سرویس مستقل تقسیم می شود و هر سرویس می تواند در یک یا چند Pod اجرا شود.
برای مثال یک فروشگاه اینترنتی ممکن است سرویس های جداگانه ای برای کاربران، محصولات، پرداخت، سفارش ها و ارسال داشته باشد. Kubernetes امکان می دهد این سرویس ها به صورت مستقل استقرار پیدا کنند و در صورت نیاز تعداد نمونه های هر کدام تغییر کند.
استفاده از Service نیز دسترسی شبکه ای پایدار به مجموعه ای از Podها را فراهم می کند و باعث می شود سرویس های مختلف بدون وابستگی به IP یک Pod مشخص با یکدیگر ارتباط برقرار کنند.
مدیریت برنامه های وب و سرویس های پرترافیک
Kubernetes برای برنامه هایی که میزان ترافیک آنها در طول زمان تغییر می کند نیز کاربرد دارد. به جای اینکه تعداد ثابتی از نمونه های یک برنامه همیشه فعال باشد، می توان ظرفیت برنامه را متناسب با نیاز زیرساخت مدیریت کرد.
این موضوع برای وب سایت ها، APIها، پلتفرم های SaaS و سرویس هایی که در بعضی ساعات با افزایش درخواست کاربران مواجه می شوند اهمیت بیشتری پیدا می کند.
Kubernetes ابزارهایی برای Scaling Workloadها در اختیار مدیران زیرساخت قرار می دهد و در صورت پیکربندی Autoscaling می تواند تعداد Replicaهای یک Workload را بر اساس معیارهای تعریف شده تغییر دهد.
افزایش پایداری و بازیابی خودکار سرویس ها
یکی دیگر از کاربردهای مهم Kubernetes، کمک به حفظ وضعیت مورد انتظار برنامه در زمان بروز خرابی است.
اگر یک Container دچار مشکل شود یا یک Node از دسترس خارج شود، Kubernetes می تواند بسته به نوع Workload برای جایگزینی Container، ایجاد Pod جدید یا اجرای Workload روی Node دیگری اقدام کند. این قابلیت با مفهوم Self-Healing در Kubernetes شناخته می شود.
بنابراین Kubernetes می تواند بخشی از عملیات بازیابی سرویس را خودکار کند و وابستگی به مدیریت دستی مشکلات رایج زیرساخت را کاهش دهد.
البته استفاده از Kubernetes به تنهایی به معنی High Availability کامل یک سیستم نیست و طراحی صحیح شبکه، ذخیره سازی، پایگاه داده، Load Balancing و معماری برنامه نیز در پایداری نهایی زیرساخت نقش دارند.
استقرار و به روزرسانی نسخه های جدید
در پروژه هایی که نرم افزار به طور مرتب به روز می شود، Kubernetes می تواند فرایند انتشار نسخه های جدید را کنترل شده تر کند.
Deploymentها امکان Rolling Update را فراهم می کنند؛ یعنی Podهای نسخه قبلی به تدریج با Podهای نسخه جدید جایگزین می شوند. در صورت پیکربندی صحیح، این روش می تواند به روزرسانی برنامه را بدون خارج کردن یکباره تمام نمونه های قبلی از سرویس انجام دهد.
این قابلیت مخصوصا در سرویس هایی اهمیت دارد که در زمان انتشار نسخه جدید باید همچنان برای کاربران در دسترس باقی بمانند.
استفاده از Kubernetes در CI/CD
Kubernetes در بسیاری از زیرساخت های مدرن به عنوان مقصد مرحله Deployment در Pipelineهای CI/CD استفاده می شود.
برای مثال پس از تغییر کد، Pipeline می تواند مراحل Build و Test را انجام دهد، Container Image جدید بسازد و سپس نسخه جدید برنامه را روی کلاستر Kubernetes منتشر کند. Kubernetes در ادامه وضعیت Deployment را مدیریت کرده و Podهای نسخه جدید را اجرا می کند.
بنابراین Kubernetes جایگزین CI/CD نیست؛ بلکه می تواند بخشی از زیرساختی باشد که فرایند استقرار خودکار نرم افزار روی آن انجام می شود.
اگر می خواهید با این فرایند و نقش Build، Test و Deploy بیشتر آشنا شوید، مقاله «CI/CD چیست؟» را مطالعه کنید.
جداسازی محیط های توسعه، تست و عملیاتی
Kubernetes می تواند برای مدیریت منابع مربوط به محیط های مختلف یک پروژه نیز استفاده شود. برای مثال تیم فنی می تواند Workloadهای مربوط به Development، Testing و Production را با ساختار مشخصی سازماندهی کند.
استفاده از Namespaceها یکی از روش های جداسازی منطقی منابع داخل یک کلاستر Kubernetes است. البته در پروژه هایی که الزامات امنیتی یا عملیاتی بالاتری دارند، ممکن است به جای یک کلاستر مشترک از کلاسترهای کاملا جداگانه نیز استفاده شود.
در مجموع، مهم ترین کاربرد Kubernetes مدیریت برنامه های کانتینری در مقیاسی است که استقرار، مقیاس دهی، بازیابی و کنترل دستی آنها دشوار شده باشد. Kubernetes می تواند این فرایندها را ساختاریافته و تا حد زیادی خودکار کند، اما به دلیل پیچیدگی خود لزوما بهترین انتخاب برای هر پروژه ای نیست.
در بخش بعدی، مزایا و معایب Kubernetes را بررسی می کنیم تا مشخص شود استفاده از این پلتفرم چه نقاط قوت و چه چالش هایی دارد.
مزایا و معایب Kubernetes
Kubernetes مزایای مهمی مانند مقیاس پذیری، بازیابی خودکار سرویس ها، مدیریت متمرکز Workloadها و استقرار کنترل شده نسخه های جدید دارد؛ اما در مقابل، راه اندازی و مدیریت آن نسبت به زیرساخت های ساده پیچیده تر است و به دانش فنی و منابع بیشتری نیاز دارد.
به همین دلیل Kubernetes را نباید صرفا به دلیل محبوبیت آن انتخاب کرد. ارزش واقعی این پلتفرم زمانی مشخص می شود که نیازهای پروژه با قابلیت هایی که Kubernetes ارائه می کند متناسب باشند.
مزایای Kubernetes چیست؟
مهم ترین مزایای Kubernetes به خودکارسازی مدیریت برنامه های کانتینری مربوط می شوند. این پلتفرم به تیم های فنی کمک می کند تعداد زیادی Pod، سرویس و Workload را در یک کلاستر به شکل ساختاریافته مدیریت کنند.
مقیاس پذیری برنامه ها
یکی از مهم ترین مزایای Kubernetes، امکان Scaling یا مقیاس دهی Workloadها است.
اگر یک برنامه با افزایش ترافیک روبرو شود، می توان تعداد Replicaهای آن را افزایش داد. Kubernetes همچنین از Horizontal Pod Autoscaler پشتیبانی می کند که در صورت پیکربندی مناسب می تواند تعداد Replicaهای یک Workload را بر اساس معیارهایی مانند مصرف CPU، حافظه یا Metricهای دیگر تغییر دهد.
این قابلیت برای سرویس هایی که بار کاری ثابتی ندارند اهمیت زیادی دارد، زیرا ظرفیت اجرای برنامه می تواند متناسب با نیاز زیرساخت تغییر کند.
بازیابی خودکار سرویس ها
Kubernetes دارای قابلیت های Self-Healing است. اگر یک Container دچار خرابی شود، Kubernetes می تواند آن را Restart کند و در شرایط مختلف Podهای جایگزین ایجاد کند یا Workload را پس از از دسترس خارج شدن یک Node روی Node دیگری اجرا کند.
هدف این فرایند حفظ وضعیت مورد انتظار سیستم است. اگر Kubernetes تشخیص دهد وضعیت واقعی کلاستر با وضعیت تعریف شده تفاوت دارد، Controllerهای مربوط تلاش می کنند آن را اصلاح کنند.
این قابلیت نیاز به مداخله دستی برای بسیاری از خطاهای معمول را کاهش می دهد، هرچند به معنی حذف کامل احتمال خرابی یا تضمین High Availability نیست.
استقرار و به روزرسانی کنترل شده
یکی دیگر از مزایای Kubernetes مدیریت بهتر انتشار نسخه های جدید برنامه است.
Deployment در Kubernetes وضعیت مورد انتظار برنامه را تعریف می کند و Deployment Controller تغییر وضعیت فعلی به وضعیت جدید را به صورت کنترل شده مدیریت می کند. این ساختار امکان Rolling Update و در صورت نیاز بازگشت به Revision قبلی را فراهم می کند.
برای پروژه هایی که نسخه های جدید نرم افزار به صورت مرتب منتشر می شوند، این قابلیت می تواند فرایند Deployment را استانداردتر و قابل کنترل تر کند.
مدیریت متمرکز چندین سرور و Workload
در یک کلاستر Kubernetes می توان چندین Node را برای اجرای برنامه های کانتینری در اختیار Kubernetes قرار داد. سیستم سپس منابع موجود و نیازهای تعریف شده برای Workloadها را در زمان زمان بندی آنها در نظر می گیرد. Kubernetes همچنین قابلیت هایی مانند Scheduling، Service Discovery، Scaling و Failover را در یک چارچوب واحد فراهم می کند.
به جای مدیریت دستی تعداد زیادی Container روی سرورهای مختلف، تیم زیرساخت می تواند وضعیت مورد انتظار برنامه ها را تعریف کند و مدیریت اجرای آنها را به Kubernetes بسپارد.
قابلیت اجرا در زیرساخت های مختلف
Kubernetes یک پلتفرم متن باز و قابل توسعه برای مدیریت Workloadها و سرویس های کانتینری است و می توان کلاسترهای آن را در محیط های مختلف از جمله زیرساخت داخلی سازمان یا پلتفرم های ابری پیاده سازی کرد.
این ویژگی می تواند وابستگی معماری برنامه به روش مدیریت Containerها در یک سرور مشخص را کاهش دهد، هرچند مهاجرت میان ارائه دهندگان مختلف Cloud همیشه بدون تغییر و هزینه نیست و سرویس های جانبی هر محیط می توانند با یکدیگر تفاوت داشته باشند.
معایب Kubernetes چیست؟
در کنار مزایا، Kubernetes معایب و چالش هایی نیز دارد و برای تمام پروژه ها بهترین انتخاب نیست. بخش قابل توجهی از این چالش ها به پیچیدگی طراحی، راه اندازی و نگهداری یک کلاستر Production مربوط می شود.
پیچیدگی راه اندازی و مدیریت
راه اندازی یک برنامه ساده روی یک سرور می تواند بسیار آسان تر از طراحی و نگهداری یک کلاستر Kubernetes باشد.
یک محیط Production در Kubernetes به برنامه ریزی برای مواردی مانند Availability، دسترسی کاربران، منابع محاسباتی، شبکه، Storage، Backup و مدیریت اجزای Control Plane نیاز دارد. مستندات رسمی Kubernetes نیز تاکید می کنند که ساخت یک کلاستر Production با کیفیت نیازمند برنامه ریزی و آماده سازی است.
بنابراین استفاده از Kubernetes معمولا به دانش مناسب در زمینه Container، Networking، Linux، Security و DevOps نیاز دارد.
افزایش هزینه و سربار عملیاتی
پس از ثبت Workload، Kubernetes بررسی می کند که برنامه روی کدام Node از کلاستر اجرا شود. انتخاب Node با توجه به منابع و شرایط تعریف شده برای Workload انجام می شود.
کانتینرها در Kubernetes معمولا داخل واحدهایی به نام Pod اجرا می شوند. هر Node می تواند تعدادی Pod را اجرا کند و توسط Control Plane مدیریت می شود.
عیب یابی پیچیده تر
در یک برنامه ساده ممکن است بررسی Log یک سرویس یا یک سرور برای پیدا کردن مشکل کافی باشد؛ اما در Kubernetes یک درخواست می تواند از چند Service، Pod و Node عبور کند.
در نتیجه برای عیب یابی درست معمولا باید وضعیت Podها، Deploymentها، Eventها، شبکه، منابع Nodeها، Logها و Metricهای مختلف بررسی شود.
به همین دلیل، استفاده از لاگ مانیتورینگ در Kubernetes در کنار Monitoring و Distributed Tracing برای عیب یابی Podها، سرویس ها و Nodeها اهمیت زیادی دارد. آشنایی با اصول مانیتورینگ سرور کمک می کند وضعیت منابع Nodeها، سرویس ها و زیرساخت میزبان به صورت دقیق تری پایش شود.
Kubernetes برای همه پروژه ها ضروری نیست
اگر یک پروژه تنها شامل یک یا چند سرویس ساده باشد، ترافیک نسبتا ثابتی داشته باشد و روی تعداد محدودی سرور اجرا شود، ممکن است استفاده از Kubernetes پیچیدگی غیرضروری ایجاد کند.
در چنین شرایطی راهکارهای ساده تر مانند اجرای Containerها با Docker یا استفاده از Docker Compose ممکن است نیاز پروژه را با هزینه و پیچیدگی کمتری پوشش دهند.
بنابراین پاسخ به این سوال که آیا Kubernetes انتخاب مناسبی است؟ به اندازه پروژه، تعداد سرویس ها، میزان ترافیک، نیاز به Scaling، الزامات Availability و توان تیم فنی بستگی دارد.
در یک جمع بندی کوتاه:
مزایای Kubernetes: مقیاس پذیری، Self-Healing، استقرار کنترل شده، مدیریت متمرکز Workloadها و خودکارسازی بخشی از عملیات زیرساخت.
معایب Kubernetes: پیچیدگی بیشتر، نیاز به دانش تخصصی، سربار عملیاتی و هزینه بالاتر نسبت به معماری های ساده.
بنابراین پس از اینکه فهمیدیم کوبرنتیز چیست و چه مزایا و معایبی دارد، باید آن را با راهکارهای دیگر نیز مقایسه کنیم. در بخش بعدی به یکی از پرتکرارترین سوالات در این زمینه یعنی تفاوت Docker و Kubernetes چیست؟ می پردازیم.
تفاوت Docker و Kubernetes چیست؟
تفاوت Docker و Kubernetes در وظیفه اصلی آنها است. Docker برای ساخت، بسته بندی و اجرای برنامه ها در قالب Container استفاده می شود، در حالی که Kubernetes برای مدیریت و هماهنگ سازی تعداد زیادی Workload کانتینری در یک یا چند سرور طراحی شده است.
به زبان ساده، Docker کمک می کند برنامه را داخل Container اجرا کنید و Kubernetes کمک می کند تعداد زیادی از این برنامه های کانتینری را در مقیاس بزرگ مدیریت کنید.
Kubernetes وظایفی مانند استقرار Workloadها، Scaling، بازیابی سرویس های دچار مشکل و مدیریت اجرای Podها در کلاستر را هماهنگ می کند. هر Node در Kubernetes نیز برای اجرای Containerها به یک Container Runtime سازگار نیاز دارد.
Docker و Kubernetes چه تفاوتی در کاربرد دارند؟
تفاوت اصلی این دو فناوری را می توان به صورت زیر خلاصه کرد:
| Docker | Kubernetes |
|---|---|
| ساخت و اجرای Container | مدیریت Workload های کانتینری |
| مناسب برای اجرای Container روی یک یا چند سیستم | مناسب برای مدیریت برنامه ها در یک Cluster |
| تمرکز بر Container | تمرکز بر Orchestration |
| مدیریت ساده تر در پروژه های کوچک | امکانات بیشتر برای Scaling و زیرساخت های پیچیده |
| به تنهایی سیستم Orchestration کامل Kubernetes را ارائه نمی کند | برای مدیریت استقرار و اجرای Workload ها طراحی شده است |
برای مثال، اگر یک برنامه تنها از چند Container تشکیل شده باشد، ممکن است اجرای آنها با Docker یا Docker Compose کافی باشد. اما زمانی که تعداد سرویس ها و سرورها افزایش پیدا کند و نیازهایی مانند Scaling، Self-Healing و مدیریت متمرکز Deploymentها به وجود بیاید، Kubernetes می تواند نقش مهم تری داشته باشد.
آیا Kubernetes جایگزین Docker است؟
خیر، Kubernetes و Docker مستقیما جایگزین یکدیگر نیستند؛ زیرا وظایف متفاوتی دارند.
یکی از اشتباهات رایج این است که تصور شود برای استفاده از Kubernetes باید حتما Docker Engine روی Nodeهای کلاستر اجرا شود. Kubernetes برای اجرای Containerها از Container Runtime Interface یا CRI استفاده می کند و می تواند با Runtimeهایی مانند containerd و CRI-O کار کند. Docker Engine نیز با استفاده از یک CRI adapter قابل استفاده است.
بنابراین بهتر است رابطه آنها را این گونه در نظر بگیریم:
Container → بسته بندی و اجرای برنامه
Kubernetes → مدیریت و هماهنگ سازی Workloadهای کانتینری در Cluster
اگر می خواهید این دو فناوری را دقیق تر از نظر معماری، مقیاس پذیری، کاربرد و شرایط استفاده مقایسه کنید، مقاله «تفاوت Docker و Kubernetes چیست؟» را مطالعه کنید.
همچنین برای پروژه های کوچک تر که نیاز به مدیریت چند Container روی یک سیستم دارند، آشنایی با Docker Compose می تواند مفید باشد. در مقاله «Docker Compose چیست؟» این روش را به صورت جداگانه بررسی کرده ایم.
در نتیجه، برای پاسخ کوتاه به این سوال که تفاوت Docker و Kubernetes چیست؟ می توان گفت: Docker بیشتر روی Container و اجرای برنامه تمرکز دارد، در حالی که Kubernetes روی مدیریت، استقرار و مقیاس دهی Workloadهای کانتینری در یک کلاستر تمرکز می کند.
Kubernetes برای چه کسب و کارهایی مناسب است؟
Kubernetes بیشتر برای کسب و کارها و پروژه هایی مناسب است که چندین سرویس یا برنامه کانتینری دارند و به مقیاس پذیری، پایداری، استقرار مداوم و مدیریت متمرکز زیرساخت نیاز دارند. در مقابل، برای بسیاری از پروژه های کوچک با چند سرویس محدود، استفاده از Kubernetes ممکن است پیچیدگی بیشتری نسبت به نیاز واقعی پروژه ایجاد کند.
بنابراین انتخاب Kubernetes بیشتر از آنکه به اندازه شرکت بستگی داشته باشد، به معماری نرم افزار، تعداد سرویس ها، میزان ترافیک، نحوه انتشار نسخه ها و نیازهای زیرساختی وابسته است
پروژه هایی با چندین سرویس و کانتینر
اگر یک برنامه از تعداد زیادی سرویس مستقل تشکیل شده باشد، مدیریت دستی Containerها روی چند سرور می تواند به مرور پیچیده شود.
در چنین شرایطی کلاستر Kubernetes می تواند اجرای Workloadها را بین Nodeهای مختلف مدیریت کند و قابلیت هایی مانند Scheduling، Service Discovery و مدیریت Deploymentها را در یک ساختار واحد در اختیار تیم فنی قرار دهد.
این موضوع به ویژه در معماری های Microservices اهمیت بیشتری پیدا می کند؛ زیرا هر سرویس ممکن است به صورت مستقل توسعه، استقرار و مقیاس دهی شود.
کسب و کارهایی با ترافیک متغیر یا رو به رشد
یکی از مهم ترین کاربردهای Kubernetes مدیریت Workloadهایی است که نیاز آنها به منابع در طول زمان تغییر می کند.
برای مثال، یک فروشگاه اینترنتی یا سرویس آنلاین ممکن است در ساعات خاص، کمپین های تبلیغاتی یا دوره های پرفروش با افزایش شدید درخواست کاربران مواجه شود. در چنین زیرساخت هایی Kubernetes می تواند امکان Scaling تعداد Replicaهای برنامه را فراهم کند.
به همین دلیل پروژه هایی که انتظار رشد ترافیک و افزایش تعداد کاربران را دارند، می توانند از قابلیت های مقیاس پذیری Kubernetes استفاده کنند.
تیم هایی با انتشار مداوم نسخه های جدید
اگر تیم توسعه به طور مرتب نسخه های جدید نرم افزار را منتشر می کند، Kubernetes می تواند مدیریت Deploymentها را ساختاریافته تر کند.
این موضوع به ویژه در پروژه هایی اهمیت دارد که از CI/CD استفاده می کنند و مراحل Build، Test و Deploy تا حد زیادی خودکار شده است. Kubernetes می تواند به عنوان محیط مقصد برای استقرار نسخه های جدید برنامه مورد استفاده قرار گیرد.
برای اجرای این فرایند می توان از ابزارهای مختلفی استفاده کرد؛ اگر بین دو گزینه پرکاربرد مردد هستید، در مقاله GitLab CI یا GitHub Actions؟ تفاوت های آنها را بررسی کرده ایم.
در نتیجه، تیم هایی که تعداد Deploymentهای بالایی دارند یا چند سرویس را به صورت مستقل منتشر می کنند، معمولا استفاده بیشتری از قابلیت های Kubernetes خواهند داشت.
سرویس هایی که پایداری برای آنها اهمیت بالایی دارد
Kubernetes قابلیت هایی برای حفظ وضعیت مورد انتظار Workloadها دارد. اگر یک Pod یا Container دچار مشکل شود، سیستم می تواند برای جایگزینی آن اقدام کند و در برخی شرایط Workload را روی Node دیگری اجرا کند.
این قابلیت ها برای کسب و کارهایی که سرویس آنها باید تا حد ممکن در دسترس باقی بماند اهمیت بیشتری دارد.
البته Kubernetes به تنهایی تضمین کننده High Availability کامل نیست و طراحی صحیح شبکه، Storage، پایگاه داده، Backup و معماری برنامه نیز باید در نظر گرفته شود. برای محیط های Production نیز مستندات رسمی Kubernetes بر برنامه ریزی و آماده سازی مناسب کلاستر تاکید می کنند.
چه زمانی Kubernetes انتخاب مناسبی نیست؟
اگر پروژه فقط چند Container محدود دارد، روی یک یا دو سرور اجرا می شود، ترافیک آن نسبتا ثابت است و نیاز خاصی به Scaling یا مدیریت تعداد زیادی Workload وجود ندارد، ممکن است Kubernetes بیش از حد پیچیده باشد.
در چنین شرایطی استفاده از Docker، Docker Compose یا یک زیرساخت ساده تر می تواند نیاز پروژه را با سربار مدیریتی کمتری برطرف کند.
بنابراین پاسخ کوتاه به این سوال که Kubernetes برای چه کسب و کارهایی مناسب است؟ این است:
Kubernetes برای پروژه هایی مناسب تر است که پیچیدگی زیرساخت آنها به حدی رسیده که مدیریت دستی Containerها، Deploymentها، Scaling و بازیابی سرویس ها دشوار شده باشد.
اگر می خواهید دقیق تر بررسی کنید که آیا زیرساخت شما واقعا به Kubernetes نیاز دارد یا خیر، مقاله «Kubernetes برای چه کسب و کارهایی مناسب است؟» را مطالعه کنید.
چگونه کار با Kubernetes را شروع کنیم؟
برای شروع کار با Kubernetes لازم نیست از همان ابتدا یک کلاستر پیچیده روی چند سرور راه اندازی کنید. بهترین مسیر برای یادگیری این است که ابتدا مفاهیم اصلی مانند Pod، Deployment، Service و Node را بشناسید، سپس یک محیط Kubernetes محلی ایجاد کنید و یک برنامه ساده را روی آن اجرا کنید.
مستندات رسمی Kubernetes نیز مسیر یادگیری را از ایجاد کلاستر و Deploy کردن برنامه شروع می کنند و سپس به مشاهده Podها، ایجاد Service، مقیاس دهی و به روزرسانی برنامه می رسند.
برای شروع Kubernetes چه چیزهایی باید بلد باشیم؟
برای یادگیری Kubernetes، آشنایی اولیه با Containerها، Docker، خط فرمان و مفاهیم پایه شبکه کمک زیادی می کند. لازم نیست در شروع تمام اجزای Kubernetes را به صورت تخصصی بشناسید؛ اما بهتر است بدانید Container چیست و یک برنامه کانتینری چگونه اجرا می شود.
پس از آن می توانید ابزار kubectl را یاد بگیرید. kubectl ابزار خط فرمان Kubernetes است که از طریق Kubernetes API با کلاستر ارتباط برقرار می کند و برای ایجاد، مشاهده و مدیریت منابع Kubernetes استفاده می شود.
Minikube چیست؟
Minikube ابزاری برای اجرای Kubernetes به صورت محلی روی کامپیوتر است و برای یادگیری، توسعه و آزمایش Kubernetes طراحی شده است. با استفاده از Minikube می توانید بدون نیاز به چند سرور واقعی، یک کلاستر Kubernetes روی سیستم خود ایجاد کنید و مفاهیمی مانند Pod، Deployment و Service را به صورت عملی تمرین کنید.
به همین دلیل Minikube یکی از گزینه های مناسب برای افرادی است که می خواهند آموزش Kubernetes را از محیط محلی شروع کنند.
یک مسیر ساده برای شروع می تواند به این شکل باشد:
آزمایش Scaling → ایجاد Service → مشاهده Podها → ساخت Deployment → ایجاد کلاستر محلی → نصب Minikube → نصب kubectl
این روند کمک می کند ارتباط میان مفاهیمی که در بخش های قبلی توضیح دادیم به صورت عملی قابل مشاهده باشد.
نصب Kubernetes چگونه انجام می شود؟
عبارت نصب Kubernetes می تواند به چند روش متفاوت اشاره داشته باشد. برای یادگیری می توان از محیط های محلی مانند Minikube استفاده کرد، اما برای محیط های واقعی و Production معمولا باید یک کلاستر متناسب با نیاز زیرساخت طراحی شود.
Kubernetes برای ایجاد کلاستر ابزارها و روش های مختلفی دارد. برای مثال kubeadm یکی از ابزارهای رسمی برای راه اندازی کلاستر Kubernetes است و می تواند برای ایجاد یک کلاستر سازگار با استانداردهای Kubernetes مورد استفاده قرار گیرد.
با این حال، راه اندازی یک کلاستر Production فقط به نصب Kubernetes محدود نمی شود. مواردی مانند پایداری Control Plane، شبکه، Storage، امنیت، Backup، مانیتورینگ و نحوه مدیریت خرابی ها نیز باید از ابتدا در طراحی زیرساخت در نظر گرفته شوند. مستندات رسمی Kubernetes نیز تاکید می کنند که ایجاد یک کلاستر Production با کیفیت به برنامه ریزی و آماده سازی نیاز دارد.
برای جمع آوری و تحلیل متریک های Nodeها، Podها و Serviceها، مانیتورینگ Kubernetes با Prometheus یکی از راهکارهای رایج در محیط های عملیاتی است.
داده های جمع آوری شده نیز می توانند با استفاده از Grafana برای مانیتورینگ Kubernetes در قالب نمودارها و داشبوردهای قابل تنظیم نمایش داده شوند.
Kubernetes روی سرور بهتر است یا Cloud؟
Kubernetes می تواند روی زیرساخت های مختلف اجرا شود. یک سازمان می تواند کلاستر خود را روی سرورهای اختصاصی یا ماشین های مجازی مدیریت کند یا از سرویس های مدیریت شده Kubernetes در زیرساخت های ابری استفاده کند.
در مدل Self-Managed، تیم فنی کنترل بیشتری روی کلاستر دارد اما مسئولیت بیشتری نیز برای نصب، Upgrade، امنیت، مانیتورینگ و نگهداری زیرساخت خواهد داشت. در سرویس های Managed Kubernetes، بخشی از مدیریت اجزای کلاستر توسط ارائه دهنده زیرساخت انجام می شود.
برای ایجاد و مدیریت منابع زیرساختی مورد نیاز کلاستر نیز می توان از ابزارهایی مانند Terraform استفاده کرد تا سرورها، شبکه و سایر منابع به صورت کد تعریف و مدیریت شوند.
انتخاب میان Kubernetes روی سرور یا Cloud به نیازهای فنی، بودجه، سطح کنترل مورد نیاز و توان تیم DevOps بستگی دارد و یک گزینه واحد برای همه پروژه ها وجود ندارد.
مسیر پیشنهادی برای یادگیری Kubernetes
اگر قصد دارید Kubernetes را از ابتدا یاد بگیرید، بهتر است مسیر را مرحله به مرحله پیش ببرید:
Container و Docker ← kubectl ← Minikube ← Pod ← Deployment ← Service ← Scaling ← ConfigMap و Secret ← Networking ← Storage ←Monitoring ← Security
در شروع، هدف نباید حفظ کردن تمام Commandها باشد؛ بلکه باید درک کنید Kubernetes چگونه وضعیت مورد انتظار برنامه را تعریف و مدیریت می کند و Podها، Nodeها، Deploymentها و Serviceها چه ارتباطی با یکدیگر دارند.
پس از تسلط بر این مفاهیم، یادگیری موضوعات پیشرفته تر مانند Ingress، Persistent Volume، Helm، Autoscaling، Observability و امنیت Kubernetes بسیار ساده تر خواهد شد.
در نتیجه، برای شروع کار با Kubernetes بهتر است ابتدا یک کلاستر محلی ایجاد کنید و مفاهیم پایه را به صورت عملی یاد بگیرید؛ اما پیاده سازی Kubernetes در محیط Production نیازمند طراحی دقیق زیرساخت و در نظر گرفتن امنیت، پایداری و مانیتورینگ است.
سوالات متداول درباره Kubernetes
Kubernetes چیست و چه کاربردی دارد؟
Kubernetes یا کوبرنتیز یک پلتفرم متن باز برای مدیریت، استقرار و مقیاس دهی برنامه های کانتینری است. این پلتفرم به جای مدیریت دستی تعداد زیادی Container، اجرای Workloadها را در یک کلاستر هماهنگ می کند و قابلیت هایی مانند Deployment، Scaling و مدیریت وضعیت برنامه را در اختیار تیم های فنی قرار می دهد.
مهم ترین کاربرد Kubernetes در زیرساخت هایی است که تعداد سرویس ها و کانتینرها افزایش یافته و مدیریت دستی آنها دشوار شده است.
کلاستر Kubernetes چیست؟
کلاستر Kubernetes مجموعه ای از Nodeها است که به صورت هماهنگ برای اجرای برنامه های کانتینری کار می کنند. در معماری Kubernetes، Control Plane وظیفه مدیریت کلاستر را بر عهده دارد و Worker Nodeها محل اجرای Podها و Workloadهای برنامه هستند.
کلاستر می تواند از چند ماشین مجازی، سرور فیزیکی یا منابع زیرساخت ابری تشکیل شود و Kubernetes آنها را در قالب یک محیط هماهنگ مدیریت می کند.
آیا Kubernetes همان Docker است؟
خیر. Kubernetes و Docker وظایف متفاوتی دارند و مستقیما جایگزین یکدیگر نیستند. Docker بیشتر برای ساخت و اجرای Containerها استفاده می شود، در حالی که Kubernetes برای مدیریت و هماهنگ سازی Workloadهای کانتینری در یک Cluster طراحی شده است.
Kubernetes برای اجرای Containerها به یک Container Runtime سازگار نیاز دارد، اما این Runtime الزاما Docker Engine نیست.
آیا برای Kubernetes باید Docker بلد باشیم؟
برای یادگیری Kubernetes آشنایی با مفاهیم Container بسیار مهم است و دانستن Docker نیز مسیر یادگیری را ساده تر می کند، اما Kubernetes به Docker وابسته نیست.
بهتر است قبل از شروع Kubernetes با مفاهیمی مانند Container Image، Registry، Port، Volume و نحوه اجرای یک برنامه داخل Container آشنا باشید. سپس یادگیری Pod، Deployment، Service و سایر مفاهیم Kubernetes بسیار قابل فهم تر خواهد بود.
آیا Kubernetes برای پروژه های کوچک مناسب است؟
Kubernetes برای همه پروژه های کوچک ضروری نیست. اگر پروژه فقط چند Container محدود دارد، روی تعداد کمی سرور اجرا می شود و نیاز جدی به Scaling، Self-Healing یا مدیریت تعداد زیادی Workload ندارد، استفاده از Kubernetes ممکن است پیچیدگی بیشتری نسبت به نیاز پروژه ایجاد کند.
در چنین شرایطی راهکارهایی مانند Docker یا Docker Compose ممکن است ساده تر باشند. اما با افزایش تعداد سرویس ها، Deploymentها و نیازهای زیرساختی، استفاده از Kubernetes می تواند منطقی تر شود.
آیا Kubernetes رایگان است؟
خود Kubernetes یک پروژه متن باز است و برای استفاده از نرم افزار Kubernetes هزینه مجوز پرداخت نمی شود. اما راه اندازی و نگهداری یک کلاستر همچنان هزینه دارد.
سرورها، منابع Cloud، Storage، شبکه، Backup، Monitoring، امنیت و نیروی متخصص از جمله هزینه هایی هستند که باید هنگام استفاده از Kubernetes در نظر گرفته شوند.
بنابراین «رایگان بودن Kubernetes» به معنی رایگان بودن کل زیرساخت Kubernetes نیست.
Kubernetes روی سرور اجرا می شود یا Cloud؟
Kubernetes را می توان هم روی سرورهای شخصی و سازمانی و هم روی زیرساخت های Cloud اجرا کرد. انتخاب میان این دو روش به نیاز پروژه، بودجه، سطح کنترل مورد نیاز و توان تیم فنی بستگی دارد.
در مدل Self-Managed، تیم فنی مسئولیت بیشتری برای نگهداری و مدیریت کلاستر دارد. در سرویس های Managed Kubernetes بخشی از مدیریت زیرساخت Kubernetes توسط ارائه دهنده Cloud انجام می شود.
Pod در Kubernetes چیست؟
Pod کوچک ترین واحد قابل استقرار در Kubernetes است و شامل یک یا چند Container مرتبط می شود. Kubernetes معمولا Containerها را مستقیما به عنوان واحد اصلی Workload مدیریت نمی کند، بلکه آنها را داخل Pod اجرا می کند.
در بسیاری از برنامه ها هر Pod یک Container اصلی دارد، اما در صورت نیاز چند Container مرتبط نیز می توانند در یک Pod اجرا شوند.
Kubernetes چگونه مقیاس دهی انجام می دهد؟
Kubernetes می تواند تعداد Replicaهای یک Workload را افزایش یا کاهش دهد و از روش های مختلف Autoscaling نیز پشتیبانی می کند.
برای مثال Horizontal Pod Autoscaler می تواند تعداد Replicaها را با توجه به Metricهایی مانند CPU، حافظه یا معیارهای سفارشی تنظیم کند. Kubernetes همچنین امکان مقیاس دهی منابع و Nodeهای کلاستر را از طریق مکانیزم های دیگر فراهم می کند.
جمع بندی؛ آیا Kubernetes انتخاب مناسبی است؟
Kubernetes یا کوبرنتیز یک پلتفرم متن باز برای مدیریت، استقرار و مقیاس دهی برنامه های کانتینری است. این پلتفرم زمانی بیشترین ارزش را ایجاد می کند که تعداد سرویس ها، Containerها و Deploymentها افزایش پیدا کرده باشد و مدیریت دستی زیرساخت به کاری پیچیده و پرریسک تبدیل شده باشد.
در این مقاله دیدیم که Kubernetes چگونه کار می کند، معماری آن از چه اجزایی تشکیل شده است و مفاهیمی مانند Pod، Node، Deployment، Service، ReplicaSet و Cluster چه نقشی در اجرای برنامه ها دارند. همچنین بررسی کردیم که Kubernetes چه کاربردهایی دارد، چه مزایا و معایبی ایجاد می کند و چه تفاوتی با Docker دارد.
نکته مهم این است که Kubernetes برای همه پروژه ها ضروری نیست. اگر یک پروژه کوچک و ساده باشد، استفاده از Docker یا Docker Compose می تواند گزینه مناسب تری باشد. اما در زیرساخت هایی که مقیاس پذیری، پایداری، استقرار مداوم، مدیریت چندین سرویس و خودکارسازی عملیات اهمیت دارد، Kubernetes می تواند ابزار بسیار قدرتمندی باشد.
در نهایت، پاسخ کوتاه به سوال «کوبرنتیز چیست؟» این است:
Kubernetes سیستمی برای مدیریت خودکار برنامه های کانتینری در یک کلاستر است و به تیم های فنی کمک می کند استقرار، مقیاس دهی و پایداری سرویس ها را ساختاریافته تر مدیریت کنند.
اگر قصد دارید Kubernetes را در یک زیرساخت واقعی پیاده سازی کنید یا کلاستر موجود خود را بهینه سازی کنید، می توانید با خدمات Kubernetes سربروس آشنا شوید و متناسب با ساختار پروژه خود راهکار مناسب را بررسی کنید.
نیاز به پیاده سازی Kubernetes دارید؟
اگر برای راه اندازی، مدیریت یا بهینه سازی کلاستر Kubernetes به کمک تخصصی نیاز دارید، می توانید از خدمات Kubernetes سربروس استفاده کنید تا زیرساخت شما متناسب با نیاز واقعی پروژه طراحی و پیاده سازی شود.